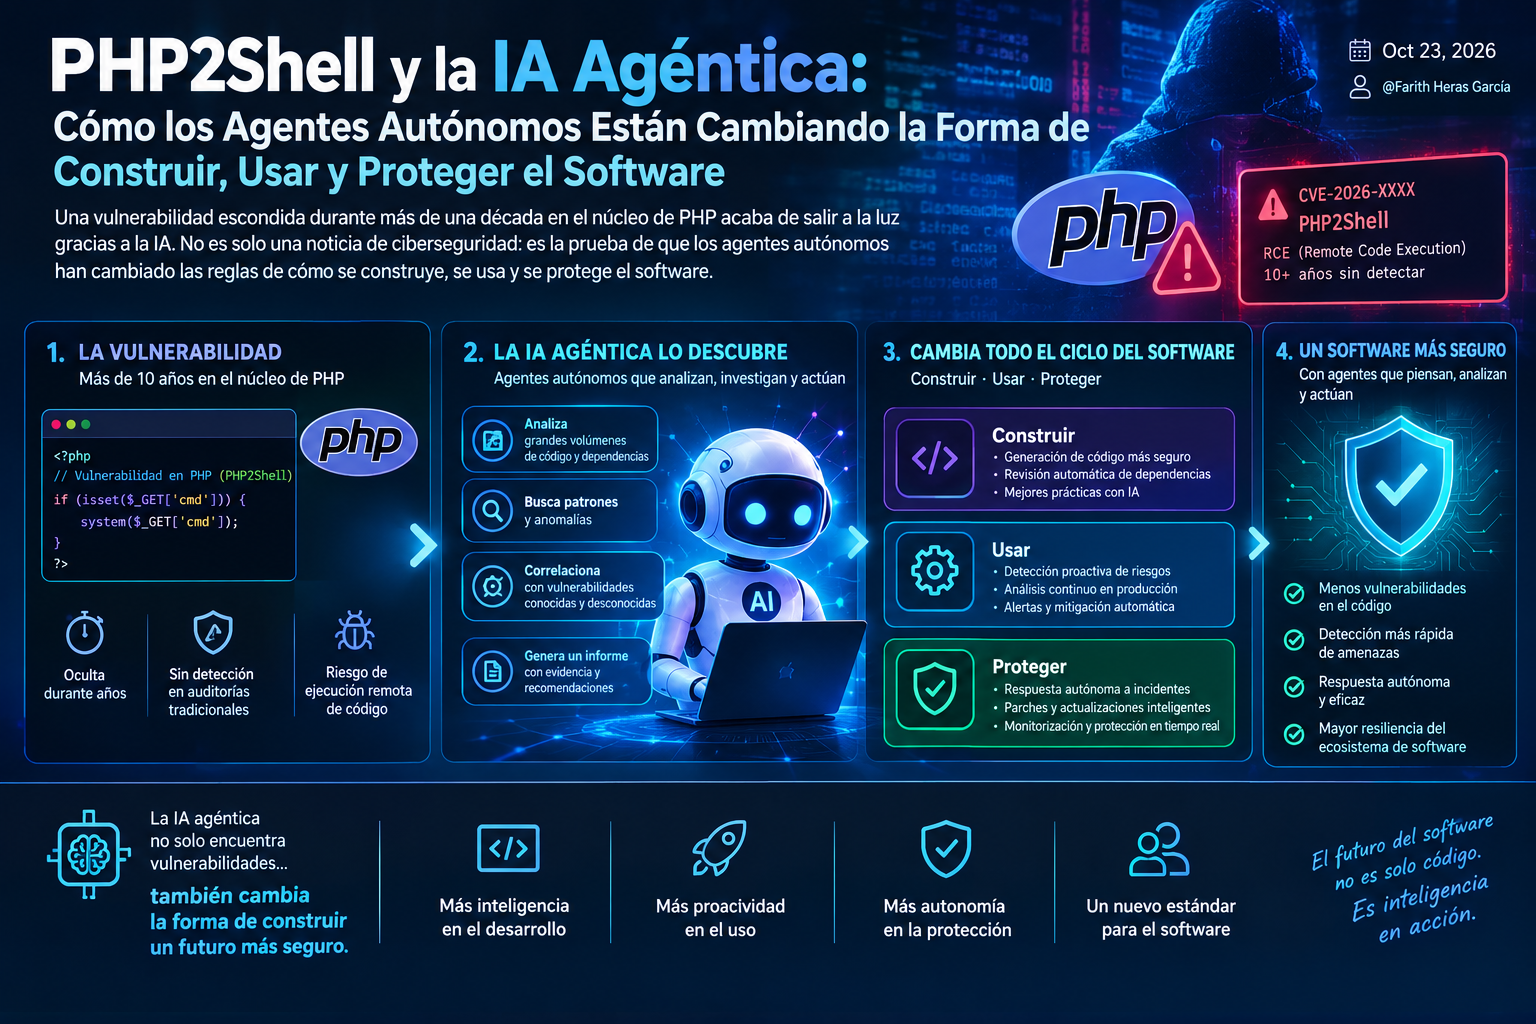
Una vulnerabilidad escondida durante más de una década en el núcleo de PHP acaba de salir a la luz gracias a la Inteligencia Artificial. No es solo una noticia de ciberseguridad: es la prueba de que los agentes autónomos han cambiado las reglas de cómo se construye, se usa y se protege el software.
El 21 de octubre de 2026, el equipo de PHP publicó un parche para varias vulnerabilidades críticas de seguridad de memoria en el motor del lenguaje que da vida a cerca del 70% de los sitios web del mundo, incluidos WordPress, Drupal, Joomla y MediaWiki, el software de Wikipedia (Wiz Research, 2026). Bautizado como PHP2Shell, el conjunto de fallos permite ejecutar código de forma remota sin autenticación y leer memoria del proceso —contraseñas, tokens, claves de API— en todas las versiones publicadas en la última década, desde PHP 5.4. Los fallos se agrupan en dos CVE con una severidad de hasta 9,2 en la escala CVSS (php2shell.com, 2026).
El punto de inflexión: La capacidad de los agentes autónomos
Lo verdaderamente disruptivo no es el fallo, sino cómo se encontró. El código vulnerable llevaba más de diez años en producción. Según Wiz Research, lo que cambió la IA fue la capacidad de entender esas debilidades y convertirlas en un exploit funcional: un solo investigador, con modelos frontera y las herramientas adecuadas, completó en una semana lo que antes habría exigido meses de trabajo a un equipo de primer nivel mundial. Los propios investigadores lo califican como un punto de inflexión comparable a Heartbleed en 2014 o Log4Shell en 2021.
La reacción del mercado confirma la escala. Según Fortune (2026):
- Cloudflare registró decenas de miles de intentos de explotación en los primeros 45 minutos tras filtrarse la noticia y millones al cierre del 21 de octubre.
- AWS confirmó explotación generalizada.
- Palo Alto Networks identificó 22,6 millones de instancias potencialmente vulnerables.
- Agencias de Países Bajos y Finlandia desconectaron webs de forma preventiva.
El dato más revelador es otro: una versión limitada del fallo ya se había detectado en 2024 y se consideró poco relevante porque se juzgó por lo difícil que era explotarlo para un humano. Ese criterio acaba de caducar.
La era de la adopción agéntica
Gartner prevé que el 40% de las aplicaciones empresariales integrará agentes de IA especializados a finales de 2026, frente a menos del 5% en 2025, y que la IA agéntica generará en torno al 30% de los ingresos del software empresarial en 2035, más de 450.000 millones de dólares. La misma firma estima que en 2028 un tercio de las experiencias de usuario migrará de las aplicaciones nativas a interfaces agénticas.
Conviene precisar qué es, y qué no es, un agente. Un asistente o copiloto responde a una petición humana y espera la siguiente; Gartner advierte incluso contra el «agentwashing», la práctica de llamar agente a lo que solo es un asistente. Un agente recibe un objetivo, usa herramientas, observa el resultado y vuelve a intentarlo hasta cumplirlo.
2>Del software que usamos al software que actúa: El ciclo agéntico en la prácticaDurante cuarenta años el software ha sido una herramienta pasiva. La IA agéntica invierte esa relación. El ciclo operativo agéntico que llevó del código al exploit se estructura en cuatro etapas:
- Percepción (Sense): El agente analiza el motor de PHP y detecta un patrón de fondo cuando una petición se interrumpe por un error fatal de falta de memoria.
- Razonamiento (Think): El modelo formula hipótesis de explotación encadenando fallos, usando fugas y corrupción de memoria para ejecutar código.
- Ejecución (Act): Lanza el exploit contra despliegues reales (Wiz confirmó ejecución remota sin autenticación en Drupal el 20 de agosto y en WordPress el 21).
- Aprendizaje (Learn): Analiza la causa de fallo y adapta el exploit a cada versión, configuración y distribución de memoria de forma iterativa.
PHP2Shell no lo encontró un modelo aislado, sino varios equipos humanos apoyados en varios sistemas de IA (Calif con GPT-5.6 Sol, OpenAI, Wiz Research con Gemini 4 Argon y Wiz Atlas, entre otros). Gartner prevé que en 2027 un tercio de las implementaciones agénticas combinará agentes con capacidades distintas. Aplicado al ciclo de vida del software, un equipo agéntico típico se compone de:
- Agente de Descubrimiento: Revisa código propio y dependencias de forma continua.
- Agente de Validación: Demuestra en un entorno aislado si un hallazgo es explotable.
- Agente de Remediación: Propone el parche y abre la solicitud de cambio.
- Agente de Detección y Respuesta: Traduce hallazgos en reglas de detección y mitigaciones perimetrales.
Para CEOs, CIOs y responsables de tecnología, proponemos cuatro etapas concretas:
- Inventario y parcheo inmediato: Aplique las versiones corregidas del 21 de octubre o active mitigaciones en CDN/WAF. Rote credenciales de servidores expuestos.
- Seguridad agéntica continua: Pase de la auditoría anual al descubrimiento, validación y parcheo continuo.
- Gobernanza y autonomía: Defina permisos progresivos con trazabilidad y mínimo privilegio.
- Prueba de concepto: Mida el tiempo medio de resolución en un proceso acotado antes y después del agente.
La adopción exige gestionar tres frentes:
- Doble uso: Las mismas herramientas sirven para defender o atacar. La velocidad de parcheo es clave.
- Cadena de herramientas agénticas: Proteger el ecosistema de agentes (Wiz detectó un paquete malicioso en LiteLLM en PyPI y Docker dirigido a robar credenciales).
- Marco regulatorio (Cyber Resilience Act): Desde septiembre de 2026, el artículo 14 exige notificar vulnerabilidades explotadas activamente a ENISA y CSIRT en plazos de 24 horas, 72 horas e informe final en 14 días, con sanciones de hasta 15 millones de euros o el 2,5% de la facturación global.
En AgenticAI ayudamos a las organizaciones a diseñar e implementar agentes autónomos seguros, auditables e integrados en sus flujos operativos críticos. Agende una demo.