A noviembre de 2026, la conversación sobre Agentic AI en Europa está entrando en una nueva fase. El debate ya no gira únicamente alrededor de asistentes que responden preguntas o generan contenido, sino de cómo las organizaciones pueden desplegar agentes capaces de interpretar objetivos, consultar sistemas corporativos, coordinar tareas y ejecutar acciones dentro de procesos reales.
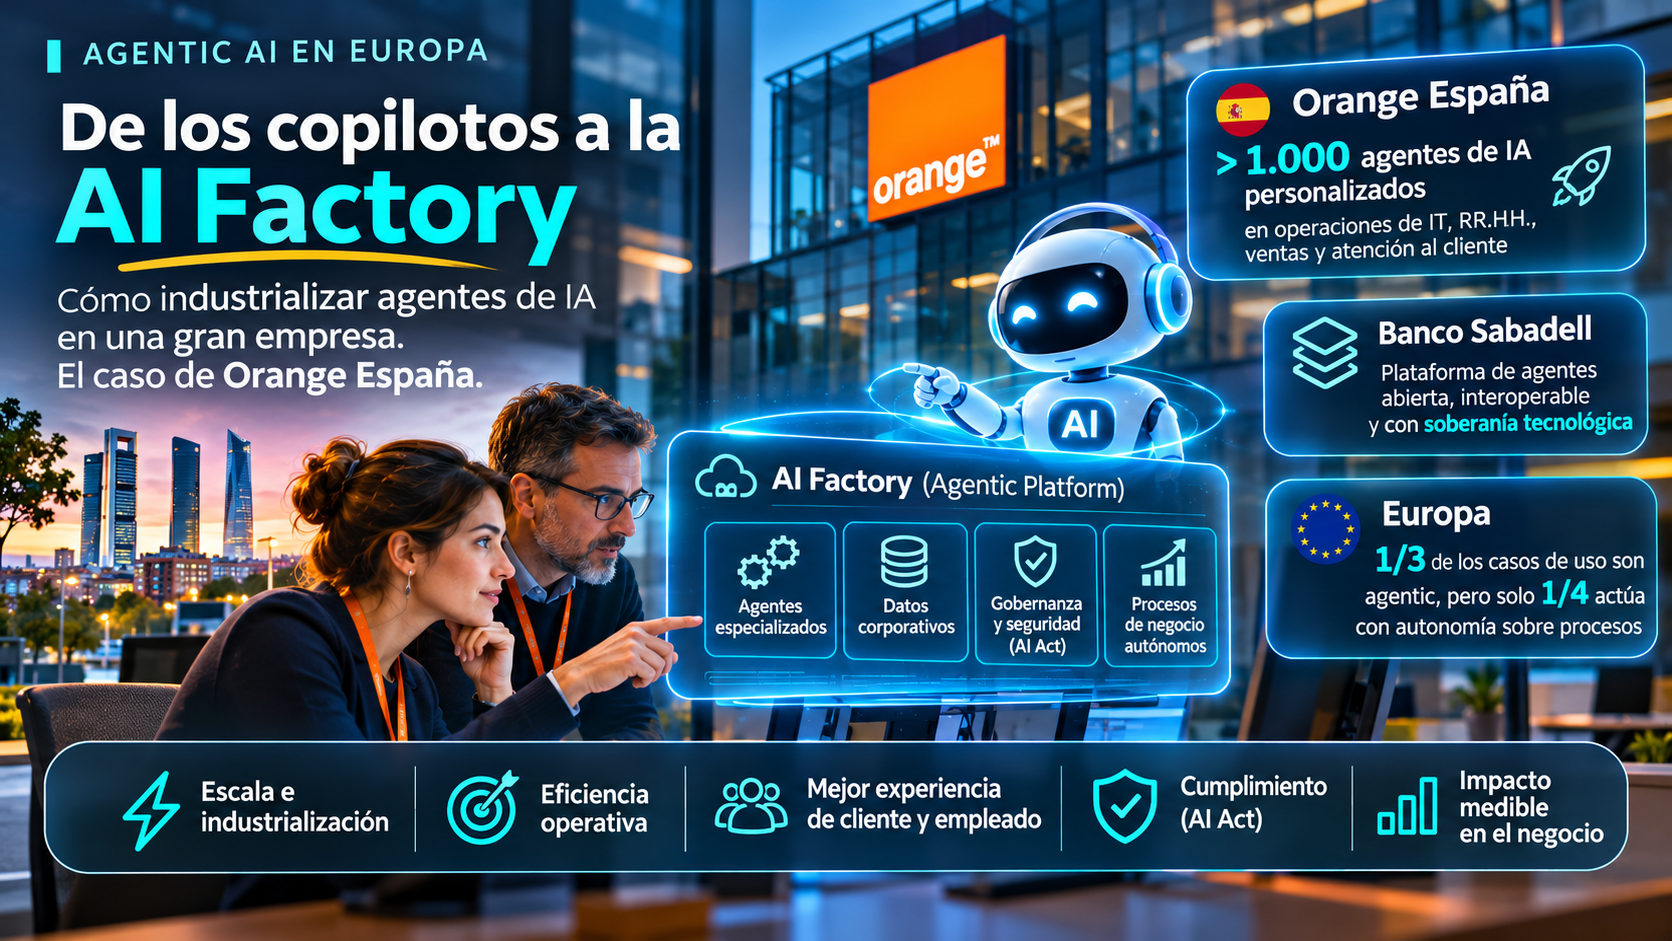
España ofrece dos señales recientes de esta transición. El 8 de octubre de 2026, Orange España y Google Cloud anunciaron una expansión de su colaboración para industrializar las operaciones de IA. Según el comunicado de Google Cloud, Orange había desplegado más de 1.000 agentes personalizados con Gemini Enterprise, distribuidos entre áreas como recursos humanos, IT, ventas y atención al cliente. Los usos comunicados incluyen clasificación y enrutamiento de incidencias, análisis de causa raíz a partir de logs y diagnósticos, búsqueda de conocimiento corporativo y gestión de solicitudes internas (Google Cloud, 8 de octubre de 2026).
La noticia es relevante, pero conviene interpretar correctamente la cifra: más de 1.000 agentes personalizados no significa que existan 1.000 procesos autónomos de extremo a extremo ni que todos tengan permiso para ejecutar acciones críticas sin intervención humana. La cuestión estratégica es cómo pasar de una proliferación de agentes útiles a una capacidad empresarial coherente, segura, medible y sostenible.
De la experimentación a la industrialización de agentes
Muchas empresas han desarrollado pilotos de IA generativa para resumir documentos, consultar políticas, preparar respuestas o asistir a empleados. Estos casos pueden aportar productividad, pero no necesariamente constituyen automatización agéntica de procesos. Un agente aporta una capacidad distinta cuando puede utilizar herramientas, consultar fuentes autorizadas, mantener el estado de una tarea, decidir el siguiente paso dentro de límites definidos y solicitar intervención cuando encuentra una excepción.
Un estudio del Politecnico di Milano publicado en octubre de 2026 ayuda a dimensionar la diferencia. Su investigación analizó 178 casos de uso de 95 grandes empresas europeas: aproximadamente un tercio se clasificó como agentic, pero solo uno de cada cuatro de esos casos actuaba autónomamente sobre procesos de negocio. El estudio también identificó 151 startups europeas centradas en Agentic Automation, con 1.920 millones de dólares captados y una elevada concentración de la financiación en las diez principales (Osservatori Digital Innovation, Politecnico di Milano, octubre de 2026).
La lectura empresarial es clara: existe interés e inversión, pero la autonomía real en procesos sigue siendo mucho menos frecuente que la etiqueta «agentic». Para los equipos de arquitectura, operaciones y datos, el reto ya no es crear agentes aislados, sino industrializar sus capacidades mediante una plataforma común.
Orange España: más de 1.000 agentes dentro de una AI Factory
El anuncio de Orange España destaca por combinar adopción distribuida con una base tecnológica centralizada. Según el comunicado de Google Cloud, la compañía puso capacidades de creación de agentes en manos de empleados de distintas áreas mediante un entorno low-code de Gemini Enterprise. La actividad comunicada abarca recursos humanos, IT, ventas y atención al cliente, con una tasa de actividad de licencias cercana al 100% durante los primeros 30 días.
Los casos de uso descritos incluyen:
- Clasificación de incidencias: identificar, categorizar y dirigir problemas técnicos a los equipos correspondientes.
- Análisis de causa raíz: analizar logs y diagnósticos para ayudar a localizar el origen de interrupciones de red o servicio.
- Acceso al conocimiento corporativo: facilitar que los empleados encuentren información interna y resuelvan consultas complejas en lenguaje natural.
- Gestión de solicitudes: automatizar tareas internas rutinarias y peticiones operativas.
La base de datos también es una parte central del anuncio. Orange y Google Cloud indican que su colaboración, iniciada en 2018, consolidó el data warehouse sobre BigQuery y el data lake sobre Google Cloud Storage, reduciendo silos y unificando datos generados por la operación de telecomunicaciones. La AI Factory utiliza RAG y búsqueda semántica para que los agentes consulten conocimiento corporativo verificado (comunicado de Google Cloud).
Estas cifras y descripciones proceden del anuncio de los socios tecnológicos. No se publican en ese comunicado métricas auditadas de ahorro, precisión de los agentes, porcentaje de tareas completadas sin intervención ni impacto financiero neto. Por tanto, la cifra de agentes desplegados debe entenderse como una señal de escala de adopción, no como una medida directa del grado de autonomía o del retorno de inversión.
La segunda señal española: soberanía e interoperabilidad en banca
El 28 de octubre de 2026, Banco Sabadell y T-Systems anunciaron un acuerdo para establecer las bases de una adopción de Agentic AI a escala de grupo. El enfoque comunicado prioriza una plataforma abierta, modular e interoperable, capaz de gobernar agentes construidos con distintas tecnologías y modelos e integrarlos con sistemas corporativos.
La iniciativa pone el foco en la autonomía tecnológica del banco, la flexibilidad para seleccionar modelos e infraestructura, la seguridad, la supervisión y la posibilidad de utilizar capacidades cloud soberanas. Banco Sabadell atiende a siete millones de clientes, según el comunicado. Es importante precisar que el anuncio describe la construcción de capacidades y fundamentos para industrializar agentes; no presenta todavía indicadores de productividad o resultados operativos atribuibles a despliegues productivos (Deutsche Telekom / T-Systems, 28 de octubre de 2026).
Juntos, los ejemplos de Orange y Sabadell ilustran dos dimensiones complementarias de la industrialización: democratizar la creación de agentes sin perder el control central y preservar la interoperabilidad, la soberanía y la capacidad de gobierno cuando la IA se convierte en una plataforma transversal.
Qué significa realmente una AI Factory empresarial
Una AI Factory no debería ser un catálogo de chatbots ni un entorno donde cada área crea agentes sin coordinación. Es una capacidad empresarial que combina plataforma de datos, catálogo de agentes, herramientas autorizadas, políticas de ejecución, evaluación continua, observabilidad y un modelo operativo con responsabilidades claras.
Una arquitectura de referencia para una organización que quiera avanzar desde pilotos a operaciones agénticas puede estructurarse en las siguientes capas:
- Enterprise Data Foundation: integración de fuentes operacionales, data lake y warehouse, catálogo, calidad, linaje, identidad de entidades y controles de acceso. Los agentes deben consumir datos con contexto, vigencia y procedencia conocidas.
- Knowledge & Context Layer: documentos, procedimientos, políticas, manuales, contratos y conocimiento técnico indexados con control de versiones. RAG y búsqueda semántica ayudan a recuperar contexto, pero no sustituyen los sistemas transaccionales ni convierten un documento recuperado en una autorización.
- Agent Registry & Runtime: inventario de agentes, propietario de negocio, propósito, modelo, versión, herramientas permitidas, límites de autonomía, dependencias y ciclo de vida. El runtime debe soportar sesiones, memoria acotada, reintentos, límites de coste y ejecución aislada cuando corresponda.
- Orchestration Layer: coordinador que descompone objetivos, asigna tareas, gestiona estados, aplica políticas, controla tiempos de espera y escala excepciones. Los agentes especializados colaboran mediante contratos de entrada y salida explícitos.
- Tool & Integration Gateway: APIs, conectores, MCP servers, colas y adaptadores hacia CRM, ERP, ITSM, OSS/BSS y plataformas de datos. Cada herramienta debe exponer operaciones concretas con autenticación, autorización, validación y registro.
- Policy & Control Plane: identidad de máquina, permisos de mínimo privilegio, separación de funciones, aprobación humana, límites monetarios u operativos, políticas por criticidad y mecanismos de parada.
- Observability, Evaluation & Audit: trazas de cada paso, entradas y salidas relevantes, herramientas invocadas, latencia, coste, calidad, errores, intervención humana y resultado del proceso. La evaluación debe incluir escenarios adversos y pruebas de regresión.
La arquitectura debe separar claramente la interpretación probabilística del modelo y la ejecución de acciones con consecuencias. Un agente puede resumir un incidente, sugerir una hipótesis o preparar un cambio. La operación sobre un sistema productivo debe pasar por una herramienta controlada, una política de autorización y, según el riesgo, una aprobación humana.
Ejemplo de operación: gestión agéntica de una incidencia de red
El siguiente flujo es una propuesta arquitectónica ilustrativa basada en los tipos de actividad descritos públicamente para Orange España. No es una descripción de su implementación interna ni de un flujo confirmado de producción.
- Detección: una alerta de red o servicio entra desde la plataforma de monitorización y crea un incidente con identificador, hora, servicio afectado y nivel de severidad.
- Contextualización: un agente consulta topología, inventario, cambios recientes, historial de incidencias y documentación técnica, siempre mediante accesos autorizados.
- Diagnóstico asistido: un agente especializado correlaciona logs y señales disponibles y prepara hipótesis con evidencia, grado de confianza y datos faltantes.
- Coordinación: el orquestador asigna tareas paralelas: comprobar cambios recientes, revisar dependencias, consultar procedimientos y evaluar el impacto sobre servicios relacionados.
- Propuesta de resolución: el sistema presenta acciones candidatas, riesgos, dependencias y plan de reversión. No ejecuta cambios de red de alto impacto por el mero hecho de que el modelo los recomiende.
- Autorización y ejecución: una persona autorizada aprueba la acción cuando la política lo exige. La herramienta ejecutora valida permisos, parámetros, ventana de cambio y controles previos.
- Verificación y cierre: el sistema comprueba el estado posterior, registra evidencias, actualiza el ticket y documenta si la hipótesis fue correcta.
El objetivo no es eliminar al ingeniero de operaciones. Es reducir el tiempo dedicado a reunir contexto, correlacionar fuentes y coordinar equipos, reservando el juicio experto para decisiones que implican riesgo o impacto sobre clientes.
El modelo operativo: citizen development con gobierno central
La creación distribuida de agentes puede acelerar la innovación, pero también aumenta el riesgo de duplicación, permisos excesivos, datos inconsistentes, costes no controlados y agentes que ejecutan acciones fuera de su ámbito. Un modelo operativo equilibrado combina autonomía local para resolver necesidades de negocio con estándares corporativos obligatorios.
- Equipos de negocio: identifican oportunidades, definen resultados esperados, validan respuestas y son propietarios del proceso.
- Data & AI Platform Team: proporciona runtime, catálogo, conectividad, observabilidad, evaluación, plantillas y patrones reutilizables.
- Arquitectura empresarial: define estándares de integración, interoperabilidad, identidad, arquitectura de referencia, reutilización y criterios de selección tecnológica.
- Ciberseguridad y riesgo: evalúan amenazas, permisos, protección de datos, exposición de herramientas, seguridad de modelos y respuesta ante incidentes.
- Legal, Compliance y DPO: determinan obligaciones aplicables, transparencia, retención, bases jurídicas y controles de supervisión.
- Auditoría y control interno: verifican trazabilidad, segregación de funciones, evidencia de aprobación y reproducibilidad de las operaciones.
Cada agente debería tener una ficha de gobierno con propietario, finalidad, usuarios, datos utilizados, herramientas, permisos, nivel de autonomía, criticidad, modelo y versión, pruebas de evaluación, límites de uso, plan de contingencia y fecha de revisión.
Riesgos: cuando un agente deja de responder y empieza a actuar
La transición de generación de contenido a ejecución de acciones cambia el perfil de riesgo. Un agente conectado a sistemas corporativos puede acceder a información sensible, modificar registros, iniciar solicitudes, enviar comunicaciones o desencadenar operaciones encadenadas. Los principales controles deben abordar:
- Exceso de privilegios: utilizar identidades de máquina diferenciadas, permisos mínimos, credenciales de corta duración y autorización por herramienta y operación.
- Prompt injection y contenido no confiable: tratar correos, documentos, páginas web y resultados de herramientas como datos, nunca como instrucciones con autoridad para cambiar las políticas del agente.
- Acciones irreversibles: exigir confirmación humana, límites, doble control o mecanismos de reversión para pagos, cambios de configuración, bajas, modificaciones de datos maestros y acciones sobre infraestructura crítica.
- Errores encadenados: limitar pasos, presupuestos, tiempo, llamadas a herramientas y profundidad de delegación; incorporar circuit breakers y escalado ante incertidumbre.
- Dependencia tecnológica: separar las interfaces de los agentes de los proveedores de modelos, registrar capacidades y evaluar portabilidad, coste, residencia de datos y continuidad.
- Falta de evidencia: conservar trazas suficientes para reconstruir qué datos se consultaron, qué herramienta se invocó, qué resultado se obtuvo y quién autorizó la acción.
AI Act: los agentes no están fuera del marco regulatorio
La Comisión Europea aclara que «AI agent» no constituye una categoría independiente dentro del AI Act. Los agentes quedan cubiertos por las definiciones y obligaciones aplicables a los sistemas de IA y, cuando corresponda, a los modelos de propósito general que utilizan. La Comisión también señala que el término se emplea de forma inconsistente y que la evaluación depende de la naturaleza y el uso concreto del sistema (AI Act Service Desk, Comisión Europea).
Desde el 2 de agosto de 2026 se aplican las reglas de transparencia del artículo 50 en los supuestos correspondientes, por ejemplo cuando un agente interactúa con personas o genera contenido. La clasificación como sistema de alto riesgo depende del uso previsto y de los criterios del Reglamento, no del simple hecho de que el sistema sea «agéntico». Las fechas de aplicación de las obligaciones para determinados sistemas de alto riesgo tienen calendarios específicos y deben revisarse según el caso.
Por ello, una AI Factory europea necesita un proceso de clasificación por caso de uso, documentación, evaluación de riesgos, transparencia cuando corresponda, supervisión humana y evidencias de cumplimiento. La gobernanza no debe añadirse al final del proyecto: forma parte del diseño de la plataforma y del ciclo de vida de cada agente.
Cómo medir si la industrialización está funcionando
Contar agentes creados o licencias asignadas sirve para medir adopción, pero no demuestra impacto operativo. Una organización debería medir resultados en cuatro dimensiones:
- Adopción: agentes activos, usuarios recurrentes, procesos cubiertos, áreas participantes y reutilización de componentes.
- Operación: porcentaje de tareas completadas, tasa de escalado, tiempo de ciclo, resolución en primer contacto, errores, reintentos y disponibilidad.
- Economía: coste por tarea completada, coste de inferencia y herramientas, horas liberadas verificadas, coste de supervisión y beneficio neto.
- Riesgo y calidad: precisión por tipo de tarea, acciones bloqueadas por política, incidentes, accesos indebidos, trazas completas y porcentaje de decisiones con aprobación registrada.
Es importante separar los indicadores de actividad de los indicadores de autonomía. Un agente que prepara una recomendación y espera a que un empleado realice todos los pasos puede ser útil, pero no equivale a un agente que completa un proceso de forma autónoma bajo límites y controles. La medición debe reflejar esa diferencia.
Roadmap para pasar de pilotos a una AI Factory
- Seleccionar procesos con valor y límites claros: priorizar tareas frecuentes, medibles y con datos disponibles. Empezar con procesos reversibles y de riesgo moderado.
- Preparar la base de datos y conocimiento: resolver accesos, calidad, linaje, permisos, fuentes de verdad y actualización documental.
- Crear una plataforma común: desplegar registro de agentes, runtime, gateway de herramientas, orquestación, evaluación y observabilidad.
- Empezar en modo asistido: ejecutar agentes en paralelo con el proceso actual, comparar resultados y registrar errores antes de conceder permisos de acción.
- Introducir autonomía gradual: habilitar operaciones de bajo riesgo con límites explícitos; mantener aprobación humana para acciones sensibles o irreversibles.
- Industrializar el modelo operativo: establecer propietarios, SLOs, gestión de versiones, revisiones periódicas, FinOps, respuesta a incidentes y retirada de agentes obsoletos.
- Escalar por patrones reutilizables: extender agentes y workflows validados a nuevas áreas, manteniendo gobierno, medición y arquitectura común.
Conclusión: la ventaja no está en el número de agentes
Los anuncios de Orange España y Banco Sabadell muestran que las empresas españolas están avanzando desde pilotos aislados hacia capacidades de Agentic AI más transversales. La investigación europea, sin embargo, recuerda que la autonomía real sobre procesos de negocio todavía es menos común que la adopción de agentes.
La oportunidad para las organizaciones no consiste en desplegar el mayor número posible de agentes. Consiste en construir una plataforma que conecte datos fiables, procesos, herramientas y personas; que permita delegar acciones con autoridad explícita; y que pueda demostrar qué hizo cada agente, por qué lo hizo y bajo qué control.
La pregunta para los líderes de tecnología y negocio ya no es «¿cuántos agentes podemos crear?», sino «¿qué procesos podemos delegar de forma segura, medible y reversible, y cómo mantenemos el control cuando la escala crece?»
En AgenticAI exploramos y diseñamos arquitecturas de Agentic AI orientadas a procesos empresariales reales, combinando integración de datos, orquestación multiagente, interoperabilidad, seguridad y gobernanza desde el diseño.
Fuentes y referencias
- Google Cloud — Orange Spain Expands Partnership with Google Cloud to Industrialize AI Operations with Gemini Enterprise, 8 de octubre de 2026. Fuente primaria del anuncio de Orange España: más de 1.000 agentes, áreas de uso, BigQuery, Google Cloud Storage, RAG y búsqueda semántica.
- Deutsche Telekom / T-Systems — Banco Sabadell and T-Systems join forces to scale agentic AI with technological sovereignty, 28 de octubre de 2026. Acuerdo para establecer capacidades abiertas, interoperables y gobernadas de Agentic AI.
- Osservatori Digital Innovation, Politecnico di Milano — Agentic Automation in Europe: Startups and Use Cases, octubre de 2026. Investigación de 151 startups y 178 casos de uso en 95 grandes empresas europeas.
- European Commission — How are AI agents addressed within the AI Act?. Aclaración sobre el encaje de los agentes en las definiciones y obligaciones del Reglamento.
- European Commission Joint Research Centre — AI adoption more than doubles in almost every EU strategic sector, 14 de octubre de 2026. Contexto de adopción de IA en sectores estratégicos europeos.
Nota de rigor: las cifras sobre Orange proceden del comunicado de Google Cloud y no se presentan como auditoría independiente. El acuerdo de Banco Sabadell se describe como una iniciativa de industrialización y construcción de capacidades, no como un despliegue con resultados cuantificados. El flujo de incidencia de red y la arquitectura de AI Factory son propuestas de referencia elaboradas para ilustrar cómo podría diseñarse una solución; no describen sistemas internos confirmados de dichas compañías.