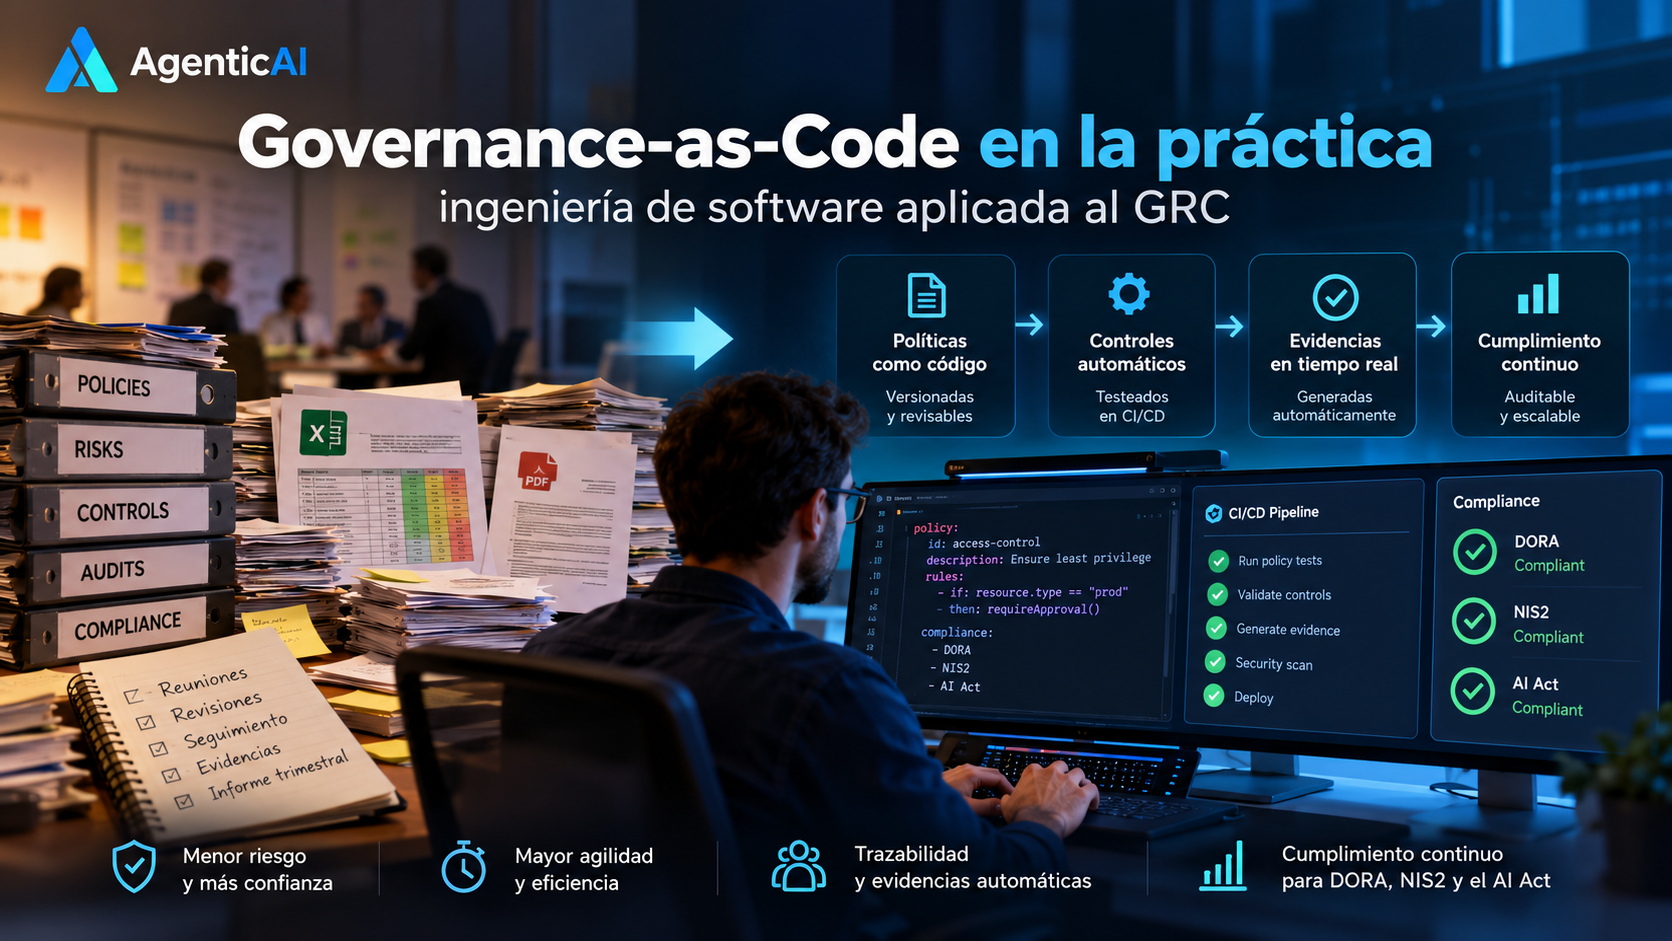
La fragilidad del GRC tradicional y la urgencia de un enfoque de ingeniería
A fecha de octubre de 2026, las áreas de dirección, auditoría y tecnología en la empresa hispana enfrentan un desafío crítico: la insostenibilidad de los programas tradicionales de Gobierno, Riesgo y Cumplimiento (GRC). Durante años, las organizaciones han gestionado sus políticas de gobernanza mediante documentos de texto estáticos, archivados en unidades compartidas sin un registro claro de cambios ni propiedad formal de los controles. Esta dependencia de procesos manuales y de la recolección puntual de evidencias crea una severa vulnerabilidad operativa.
De acuerdo con un análisis publicado por ISACA en 2026, la gestión manual de cumplimiento genera brechas costosas entre lo que la política documenta y lo que el sistema ejecuta en la práctica. Estas discrepancias suelen mantenerse invisibles hasta que ocurren auditorías, consultas regulatorias o reestructuraciones organizacionales. Más aún, cuando el propietario clave de un control abandona la organización, el conocimiento no documentado se pierde y el proceso de recolección de evidencia colapsa al depender exclusivamente del conocimiento individual.
Para mitigar estas fallas estructurales, surge el paradigma de la Gobernanza como Código (Governance as Code o GaC), un modelo que transforma la arquitectura de cumplimiento al aplicar los principios fundamentales de la ingeniería de software a los programas de GRC.
¿Qué es la Gobernanza como Código (GaC)?
Según la definición de ISACA (2026), la Gobernanza como Código se entiende como la aplicación de principios de ingeniería de software —tales como el control de versiones, las pruebas automatizadas, la integración continua y la infraestructura como código— al diseño y gestión de programas de GRC. El objetivo central de esta transición es transferir el conocimiento institucional desde documentos informales hacia artefactos ejecutables bajo control de versiones, logrando una validación continua del cumplimiento.
En lugar de tratar el cumplimiento normativo como una revisión administrativa periódica o una auditoría anual estresante, el enfoque de GaC convierte las reglas de gobernanza en código auditable, ejecutable y verificable en tiempo real.
El ecosistema tecnológico de la Gobernanza como Código
La adopción de GaC se apoya en un conjunto de herramientas y plataformas probadas en el ámbito del desarrollo de software y DevOps, entre las que destacan las analizadas por ISACA (2026):
- Git: Utilizado para la gestión de políticas bajo control de versiones. Permite rastrear automáticamente cambios con marcas de tiempo, atribución de autoría y flujos formales de revisión y aprobación.
- Chef InSpec: Herramienta para la automatización de pruebas de control. Permite expresar requisitos de cumplimiento como especificaciones ejecutables frente a configuraciones reales de sistemas.
- Open Policy Agent (OPA): Motor de políticas utilizado para validar especificaciones ejecutables de control contra el estado de la infraestructura de forma continua.
- Tuberías CI/CD (Integración y Despliegue Continuos): Integran la validación de cumplimiento dentro de los flujos de despliegue de software antes de que los cambios en infraestructura alcancen el entorno de producción.
- Terraform: Herramienta de Infraestructura como Código (IaC) utilizada para definir especificaciones de configuración de seguridad y gobernanza en archivos bajo control de versiones.
- Ansible: Herramienta de IaC que permite aplicar especificaciones de configuración de gobernanza de forma consistente en múltiples entornos.
Beneficios operativos: De la auditoría periódica a la validación continua
La transición hacia la Gobernanza como Código redefine la relación entre las operaciones tecnológicas y las funciones de auditoría interna y externa. ISACA (2026) prevé que las organizaciones que apliquen principios de ingeniería a sus sistemas de gobernanza operarán funciones de auditoría con validación continua en lugar de periódica.
| Dimensión de GRC | Gestión Tradicional de GRC | Gobernanza como Código (GaC) |
|---|---|---|
| Modo de validación | Comprobaciones periódicas y muestreos manuales. | Validación continua e inmediata del estado de la infraestructura. |
| Captura de evidencias | Recolección puntual y exhaustiva antes de auditorías. | Capturada como un subproducto operativo de la ejecución diaria. |
| Gestión de políticas | Documentos Word estáticos sin historial en unidades compartidas. | Archivos ejecutables bajo control de versiones en Git. |
| Continuidad del programa | Colapso del proceso al rotar personal clave. | Programas resilientes ante rotaciones por conocimiento codificado. |
Al convertir las pruebas de control en especificaciones ejecutables, la captura de evidencias deja de ser una carga administrativa para convertirse en un subproducto operativo continuo. Asimismo, tal como señala ISACA (2026), esta metodología permite mantener programas de gobernanza altamente resilientes frente a la rotación de personal, evitando la pérdida de conocimiento crítico sobre los controles.
Riesgos, limitaciones y brechas de talento
A pesar de sus notables ventajas operativas, la adopción de Gobernanza como Código implica superar desafíos sustanciales tanto técnicos como de gestión de recursos humanos en las empresas.
Escasez de profesionales híbridos
Una de las principales limitaciones documentadas por ISACA (2026) es la restricción en el perfil profesional motivada por la escasez de especialistas en GRC que cuenten con los conocimientos técnicos de ingeniería necesarios para implementar la automatización de gobernanza. Para abordar esta brecha, ISACA (2026) anticipa el surgimiento de un nuevo conjunto de competencias profesionales enfocado en combinar la experiencia estratégica en programas de GRC con la fluidez técnica en ingeniería de software.
Costes de integración y herramientas de código abierto
En el aspecto presupuestario, ISACA (2026) señala que muchas de las herramientas para implementar GaC son de código abierto y no requieren licencias propietarias de plataformas GRC convencionales. Sin embargo, aunque no existan costes inmediatos de licencias para estas herramientas, las organizaciones deben considerar la inversión requerida en horas de desarrollo, reestructuración de procesos e integración tecnológica entre los motores de políticas y las plataformas de infraestructura.
Pasos concretos para evaluar e implementar GaC en la empresa
Para los ejecutivos que buscan migrar de una gobernanza reactiva a un modelo basado en código, se sugieren las siguientes acciones estratégicas y concretas:
- Establecer el control de versiones para las políticas: Iniciar la migración de las políticas escritas en procesadores de texto hacia archivos alojados en Git, aplicando flujos formales de revisión y aprobación con atribución clara de autoría.
- Codificar los controles de cumplimiento de mayor prioridad: Seleccionar los requisitos regulatorios y de seguridad más críticos y traducirlos a especificaciones ejecutables mediante herramientas como Chef InSpec u Open Policy Agent (OPA).
- Desplegar validaciones automatizadas en CI/CD: Incorporar motores de verificación dentro de las tuberías de CI/CD para validar configuraciones de IaC (como Terraform y Ansible) antes de que lleguen a producción.
- Desarrollar competencias transversales en el equipo: Promover la capacitación cruzada para que el personal de auditoría entienda la lógica de desarrollo y los ingenieros comprendan las especificaciones de GRC.
- Institucionalizar la recopilación de evidencia como subproducto: Configurar los sistemas para que las evidencias de cumplimiento se almacenen automáticamente con marcas de tiempo durante la operación normal del sistema.
Conclusión
La Gobernanza como Código ofrece una respuesta directa y estructurada a la fragilidad de los programas de GRC tradicionales. Al adoptar principios de ingeniería de software, las organizaciones no solo aseguran un cumplimiento continuo y transparente, sino que también protegen su resiliencia operativa ante cambios en el personal y reducen la brecha entre la política teórica y la ejecución real. En AgenticAI, apoyamos a las empresas en la automatización estratégica de sus procesos de gobernanza e infraestructura para lograr una transición fluida hacia sistemas autónomos y regulados.